
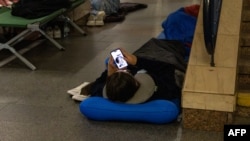
Розробники застосунку «Повітряна тривога» 3 листопада прокоментувала останній інцидент із розсилкою неправдивих сповіщень про радіаційну небезпеку та вуличні бої.
Пресслужба застосунку, створеного компаніями Ajax і Stfalcon у співпраці з Мінцифри, принесла вибачення користувачам і оприлюднила роз’яснення. Згідно з ним, «Повітряна тривога» – це система, створена на волонтерських засадах, що складається з інтерфейсу оператора, мобільних застосунків, мапи тривог, API, а також низки інших продуктів і інтеграцій:
«Система отримує інформацію від операторів цивільного захисту або відповідальних за оповіщення в окремих громадах. Далі ця інформація відображається в застосунку, де її бачать користувачі, а також надсилається в АРІ, після чого її використовують інші системи (наприклад, карти тривог, гучномовці в торгових центрах, чи окремі сирени вуличного оповіщення)».
За повідомленням, мав місце несанкціонований доступ до інтерфейсу оператора, але не в сам застосунок для кінцевих споживачів. Як наслідок, у систему були надіслані сповіщення про неіснуючі тривоги.
«Це призвело до того, що користувачі отримали повідомлення про фейкову радіаційну небезпеку, хімічну атаку та вуличні бої, а також кастомні оповіщення з текстом російською та посиланням на сторонній телеграм-канал. Через безпекові застереження і чутливість теми ми не розкриваємо всі деталі інциденту», – повідомляють розробники.
Команда застосунку спільно з профільними службами й міністерствами тимчасово зупинила роботу інтерфейсу оператора та серверної частини застосунку. Згодом роботу інтерфейсу та сповіщень про тривоги відновили після перевірок й усунення першопричин протягом двох годин.
Зараз триває робота над аудитом безпеки й відновленням відображення цілей на карті.
Розробники зазначають, що «Повітряна тривога» не зберігає й не передає дані користувачів, а також не має доступу до важливих функцій телефону. Відтак, за їхнім твердженням, загрози для користувачів від встановленого застосунку на телефони немає.
«Інформація про витік даних, злам акаунтів чи телефонів користувачів, а також наявність вірусних файлів у застосунку, яка поширюється в соціальних мережах, не відповідає дійсності. Такі твердження можуть з’являтися як через необізнаність, так і з метою змусити користувачів видалити застосунок, який майже п’ять років залишається одним із ключових джерел сповіщень про загрози», – йдеться в повідомлення.
Повітряні сили ЗСУ ввечері 1 листопада заявили про ймовірний «ворожий вплив» на офіційний застосунок «Повітряна тривога». Перед цим, близько 22:50, на додаток до звичних повідомлень про тривоги в популярному застосунку з’явилося повідомлення російською мовою, нібито «по всій Україні зараз буде ядерна тривога».
Розробники застосунку підтвердили несанкціоноване втручання сторонніх осіб у його роботу й тимчасово зупинили роботу сервісу. Згодом вона відновилася.
Водночас у ніч проти 2 листопада про кібератаку на власний застосунок сповіщення населення повідомило й Міністерство надзвичайних ситуацій Росії. Там заявили про поширення неправдивих повідомлень щодо ядерної загрози.
Форум